有人问我:把服务器换成静态 IP,是不是能安全一点。
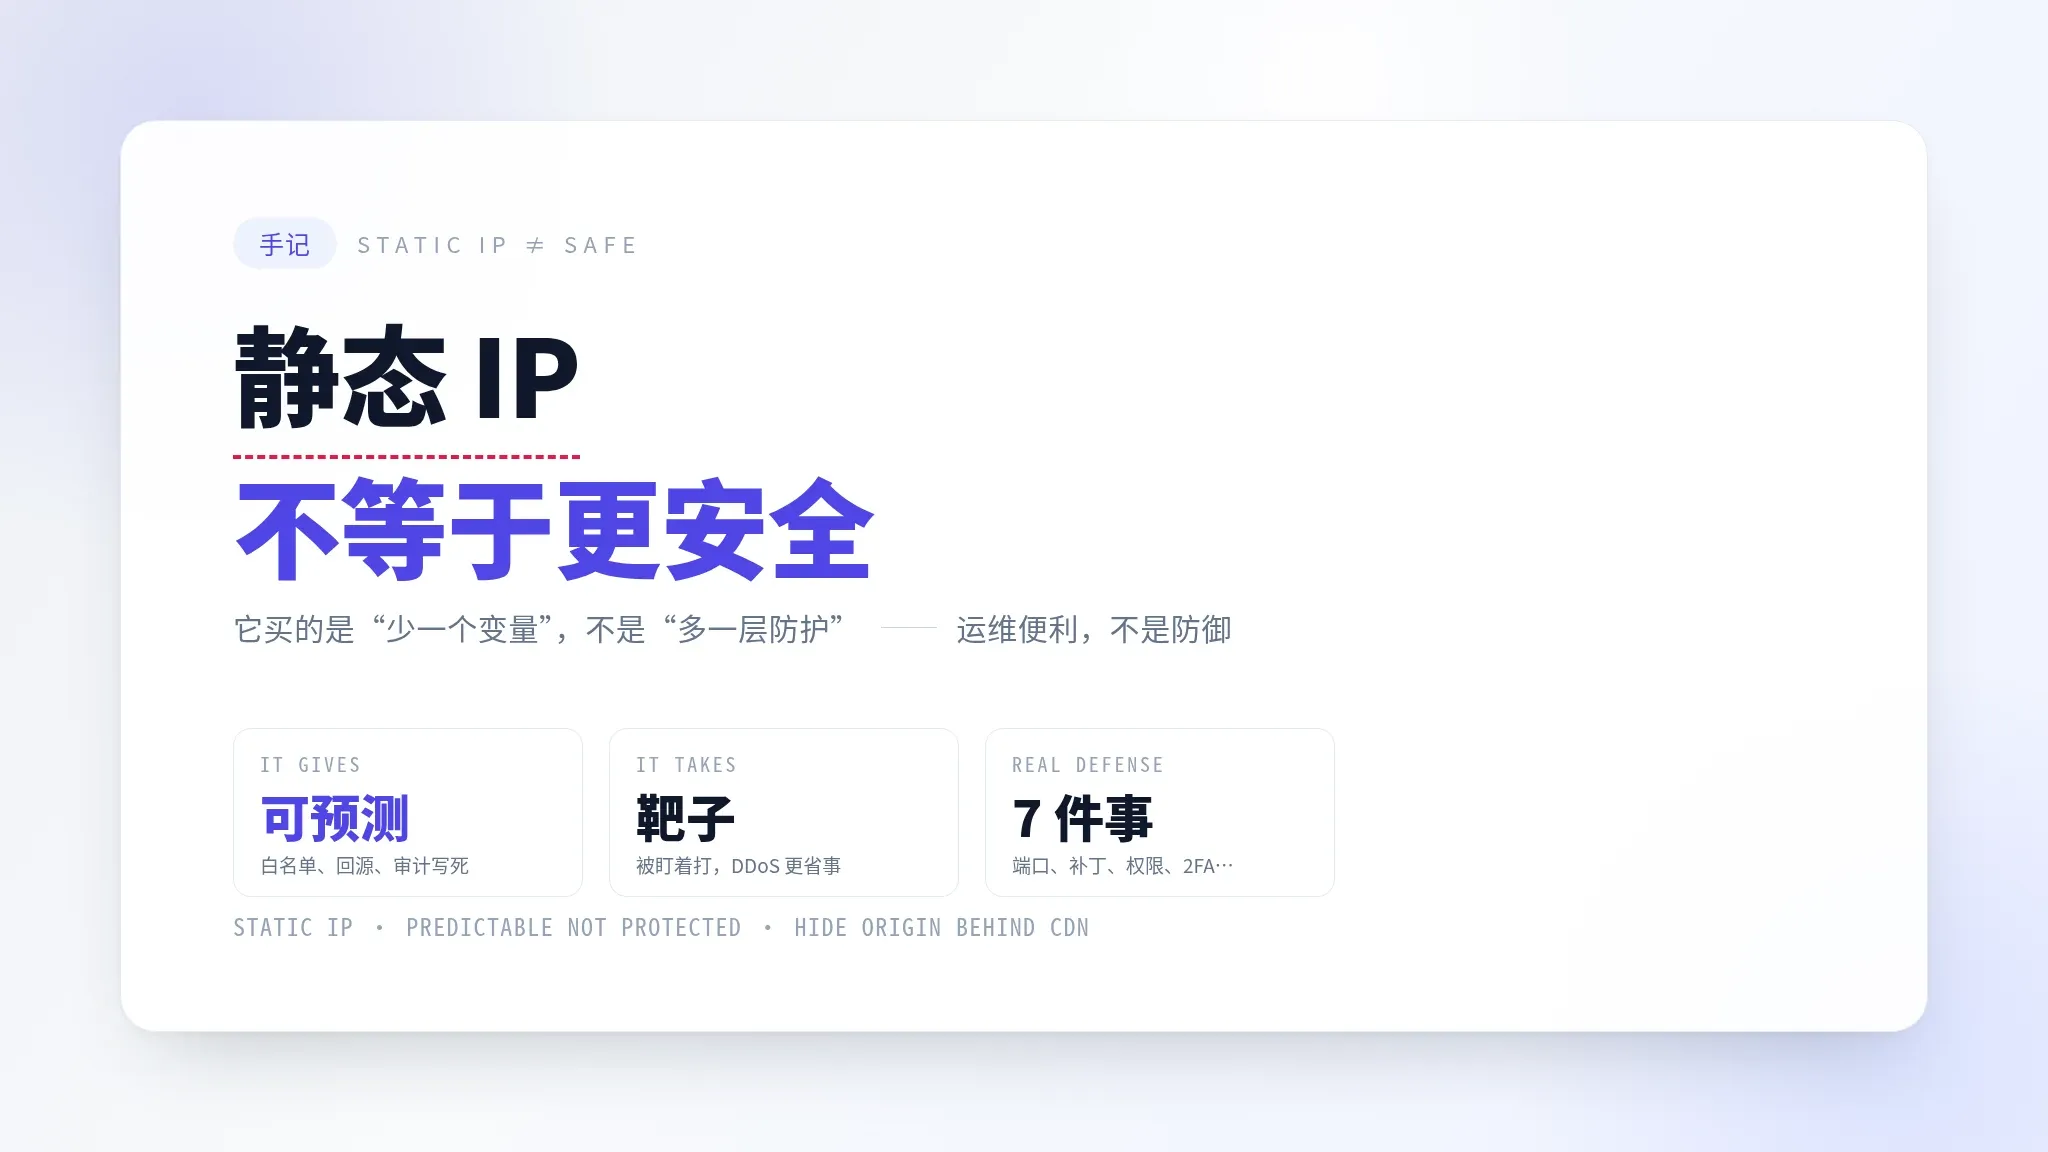
我的答案是不能。静态 IP 解决的是"可预测",安全解决的是"少被人占便宜",这两件事经常被混成一件事。
先分清它在解决什么
静态 IP 的全部价值在于:你的地址不再变。于是围着这个地址能做的事都变简单了——
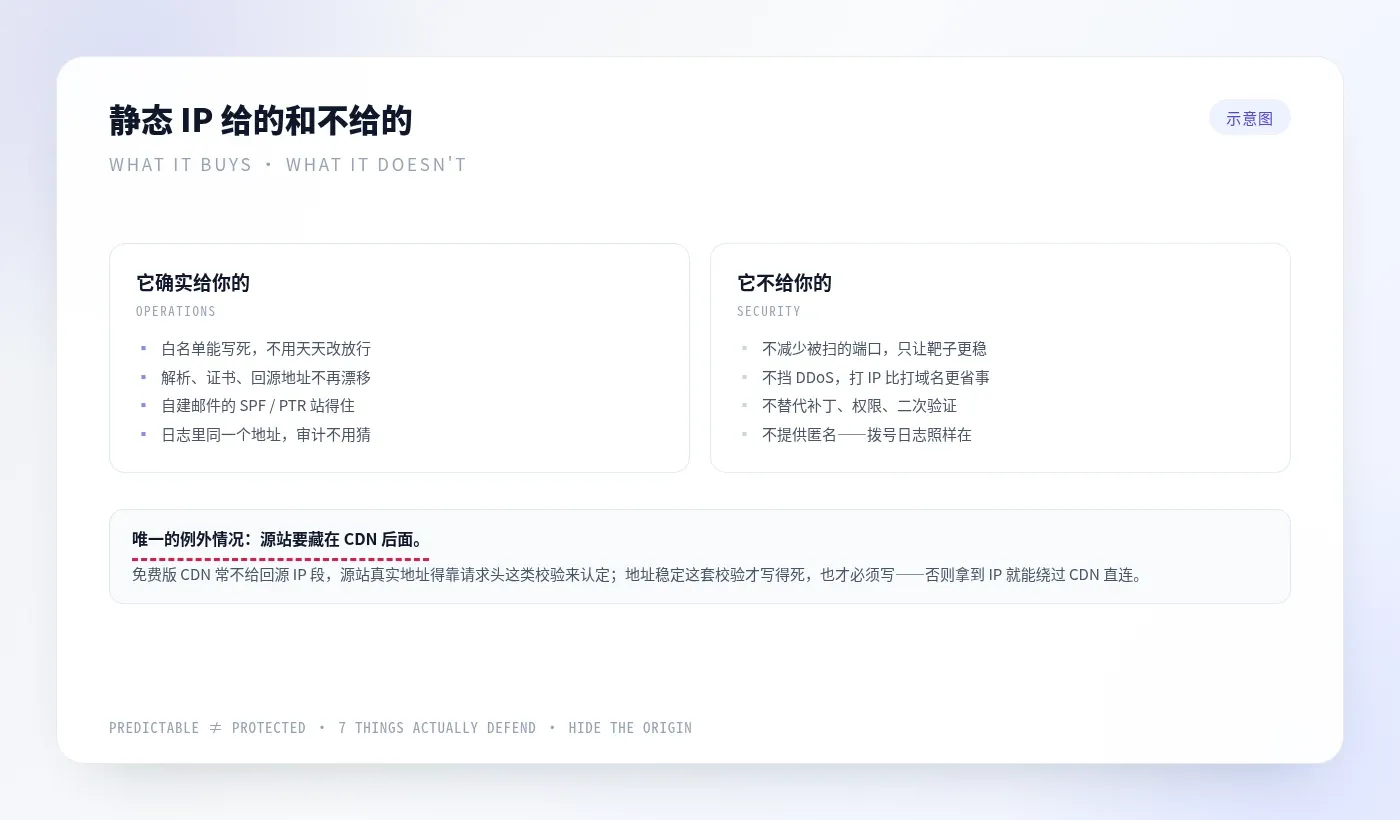
- 安全组、防火墙白名单可以写死,不用每天去改放行规则
- 对外服务的解析、证书、回源地址不会因为地址漂移而失效
- 自建邮件的 SPF、PTR 需要一个固定公网地址,动态 IP 容易被退信
- 日志里始终是同一个地址,排查时不用先猜"那天的 IP 是谁的"
这些都是运维便利性。便利性会间接降低出错率——少改一次规则就少一次改错的机会——但它是"少犯错",不是"防攻击"。
它同时把靶子立稳了
反过来看,固定地址也意味着固定靶。
被扫到一次,攻击者就能一直盯着同一个地址,不用每次重新找。DDoS 也更省事,打 IP 比打域名直接。所以源站用静态 IP 有个前提:它不能直接对外裸露,得藏在 CDN 后面。
这件事在我这套站上很具体。免费版 CDN 不给回源 IP 段,意味着源站的真实地址得靠另一套校验来认定,否则任何人拿到那个地址都能绕过 CDN 直连,前面那层等于白接。静态 IP 让这套校验变得可行,也让这套校验变得必要——两件事同时成立。
家用宽带的静态 IP 更没必要
如果问的是家里那条宽带,我的建议是别装。
家庭固定地址更容易被长期画像、被当跳板踩点,成本还按月付。动态 IP 变一变,顶多提高点门槛,那不叫防护。
另外一个常见误解得说明:动态 IP 不等于匿名。运营商有完整的拨号日志,真追溯一样查得到。拿它当隐私保护用,是自我安慰。
安全实际靠什么
端口只开必要的、补丁跟上、最小权限、关键入口上二次验证、TLS 别留老协议、日志有告警、备份能恢复。
这七件事里,没有一件跟公网 IP 是静态还是动态有关系。
我的结论
静态 IP 值得用,但要清楚买它买的是什么:买的是"少一个变量",不是"多一层防护"。
把它当运维工具用,收益是真的;把它当安全措施卖,是错的。真正挡在前面的还是两件事——CDN 那层别被绕过,源站自己别把门开太大。
