昨天那篇体检报告里有一项数字,今天得改。
起因是一个对不上的时间。
ping 说 30 毫秒,握手说 169 毫秒
我本来想写的是另一篇文章:0.43 秒的首字节里,有一半花在 TLS 握手上。数据都摆好了——DNS 2 毫秒、TCP 建连 3 毫秒、握手 173 毫秒、等到首字节 310 毫秒,握手独占 55%。
写得正顺,顺手 ping 了一下,想补一句“往返时延大约多少”作为背景。
结果是 30 毫秒。
30 毫秒的往返,怎么握出一只 173 毫秒的手?TLS 1.3 是一次往返就能完成的协议,30 毫秒的链路理论上 40 毫秒内就该握完。多出来的 130 毫秒,得有个解释。
环境里有一行 https_proxy
查了一下,机器上都有:
https_proxy=http://proxy-...:8080也就是说,我此前每一次 curl,都不是从这台机器直连出去的。它先连到代理(3 毫秒,因为代理就在附近),再由代理去连我的站。TLS 握手确实发生了,但发生在“代理到我的站”这一段里,中间还夹着代理自己的一次连接建立。
curl 的 time_connect 量的是“连到代理”的时间——3 毫秒,看起来极快,快得不像一条 30 毫秒的链路。这就是那个对不上的地方。
同一篇文章,两次测量
加一个 --noproxy 参数,同一个地址,同时测。各测八次取中位数,同一段时间内交替进行:
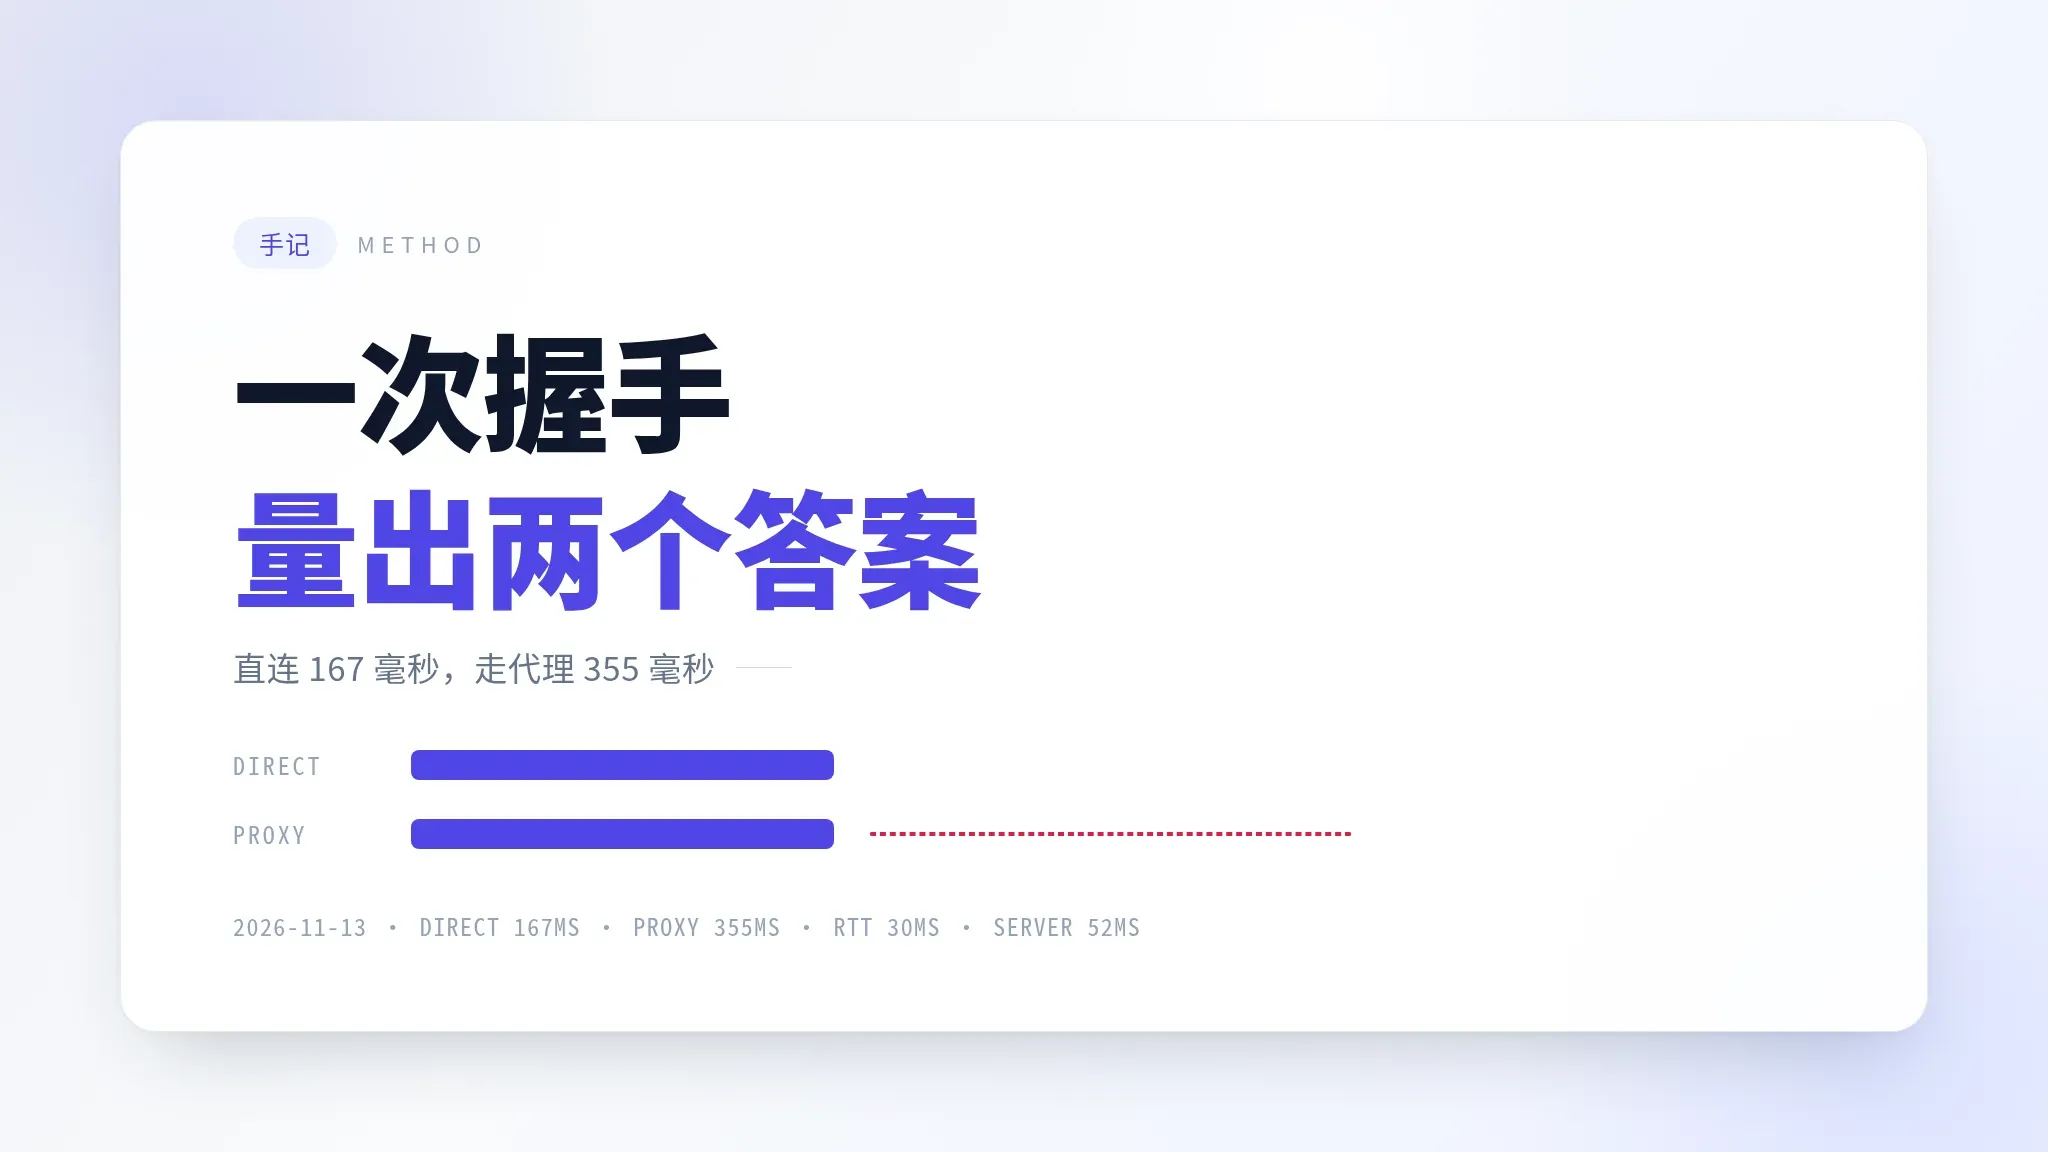
- 直连:建连 35 ms,握手完成 114 ms,首字节 167 ms,整页 228 ms
- 走代理:建连 3 ms,握手完成 214 ms,首字节 355 ms,整页 412 ms
差 188 毫秒。而这 188 毫秒里,没有一毫秒是我那个站算出来的。
修正后的账
按直连口径重算,一篇文章的首字节是 167 毫秒,拆开来是这样:
- TCP 建连:35 毫秒(约一个往返)
- TLS 握手完成:114 毫秒(建连之后又花掉约 79 毫秒)
- 服务器生成页面:52 毫秒
- 剩下是传输
也就是说,服务器真正干活只用了 52 毫秒。昨天报告里写的“TTFB 0.43 秒,偏慢”,其中三分之一是我这边的路,加上代理的绕行。这个数字不该算在站的账上。
但有三件事是真的
补丁归补丁,昨天有几条不是测量误差,是站上的事实:
第一个:两个域名,两次握手。 站点的 HTML、CSS、字体在 www.lczld.cn,封面和图片在 img.lczld.cn。两个不同主机,浏览器就要握两次手。我拿 img.lczld.cn 直连测了六次:建连 42 毫秒、握手完成 163 毫秒、首字节 195 毫秒——比我主站的 HTML 还慢一点。而且这 195 毫秒是“额外”的,HTML 读完之后才开始为封面付这笔钱。
第二个:证书链发了四张。 用 openssl 拉下来:lczld.cn、Let's Encrypt YE2、Root YE、ISRG Root X,合计 4833 字节。其中根证书本不该由服务器下发,浏览器本地就有。多一张,握手就多几百字节要传。
第三个:没有装 OCSP stapling。 s_client -status 的回复是 no response sent。这意味着某些情况下浏览器要自己去问证书状态——那是一次额外的往返。
顺带记两个“已经做好了”的:HTTP/2 是开的(http_version=2),gzip 也是开的。这两项昨天的报告里没测,现在补上,算及格。
数字没错,是口径错了
这篇本来要写成“握手吃掉一半时间”,结果写成了“我差点把代理的账算到 TLS 头上”。
有意思的是,两次测量都没有撒谎:173 毫秒是真的,30 毫秒也是真的,错的是我以为我在直接跟服务器说话。
写代码时我们很警惕站在哪一层:是 ORM 还是裸 SQL,是浏览器还是服务端。测性能也一样,得先知道自己站在哪——中间有没有代理、有没有 CDN、有没有一层没注意到的转发。
昨天的报告我不改,只在后面加一条:凡是时间和网络的数字,先交代测量点在哪。
附:这次的测法
留几条能复现的命令,下次不用重新想。
# 分阶段:建连 / 握手 / 首字节
curl --noproxy '*' -o /dev/null \
  -w '%{time_connect} %{time_appconnect} %{time_starttransfer}\n' \
  https://lczld.cn/

# 证书链发了几张
echo | openssl s_client -connect www.lczld.cn:443 \
  -servername www.lczld.cn -showcerts 2>/dev/null \
  | grep -c 'BEGIN CERTIFICATE'

# 有没有 OCSP stapling
echo | openssl s_client -connect www.lczld.cn:443 \
  -status 2>/dev/null | grep -i ocsp

# 实际走的协议版本
curl -s -o /dev/null --http2 -w '%{http_version}\n' \
  https://lczld.cn/
三件事要在按下回车之前确认:机器上有没有 *_proxy 环境变量、中间有没有 CDN、ping 到的地址和 curl 连的地址是不是同一个。